Perspektivet - Uke 46 - 2026
Jeg har skrevet en del av nyhetsbrevet, men livet kom litt i veien, og så fortalte jeg meg selv at jeg skulle skrive ferdig på mandag, men jeg lyvet til meg selv.
Jeg har tatt med kjølesaken fra forrige uke, men denne uken har alt handlet om Nvidia.
Nvidia ble grunnlagt i april 1993 av Jensen Huang, Chris Malachowsky og Curtis Priem. Det første produktet, NV1, kom i 1995 og ble en flopp. I 1999 lanserte selskapet GeForce 256, som ble markedsført som verdens første GPU, og solgte over en million. Da Nvidia gjennomførte sin IPO i 1999 var prisen 12 USD per aksje, i dag (per 13.11.26) er den verdt 159,70 USD.
Jensen Huang har også en veldig interessant historie, fra kostskole i Kentucky der han knapt kunne språket, til leder av en av verdens mest verdifulle selskap.
Denne uken måtte Jensen Huang fratre sine stillinger i Nvidia etter at det ble kjent at han hadde flere forhold, blant annet med Alice Huang, direktør i Megaspeed, som mistenkes for å drive etterretning på vegne av Kina. Det skal sies at Megaspeed påstår at Alice forlot selskapet i 2025.
Megaspeed, som er basert i Singapore, var lenge mistenkt for å hjelpe den kinesiske staten å smugle Nvidia-chiper som var under embargo.
Denne skandalen har sendt aksjekursen rett ned, men dette betyr ikke at Nvidia er ferdig.
Jensen utøvde stor kontroll over selskapet og mikromanaget veldig mye. Han var kjent for å delta i forhandlingsmøter med neoclouds og leverandører, for å presse på for åpne modeller og for å støtte open source-prosjekter. Mye av dette vil endre seg nå. Jeg tipper at Nvidia vil få en ny leder som i større grad vil fokusere på selskapet og utviklingen, og mindre på politikk og modeller.
Hva betyr det for Norge?
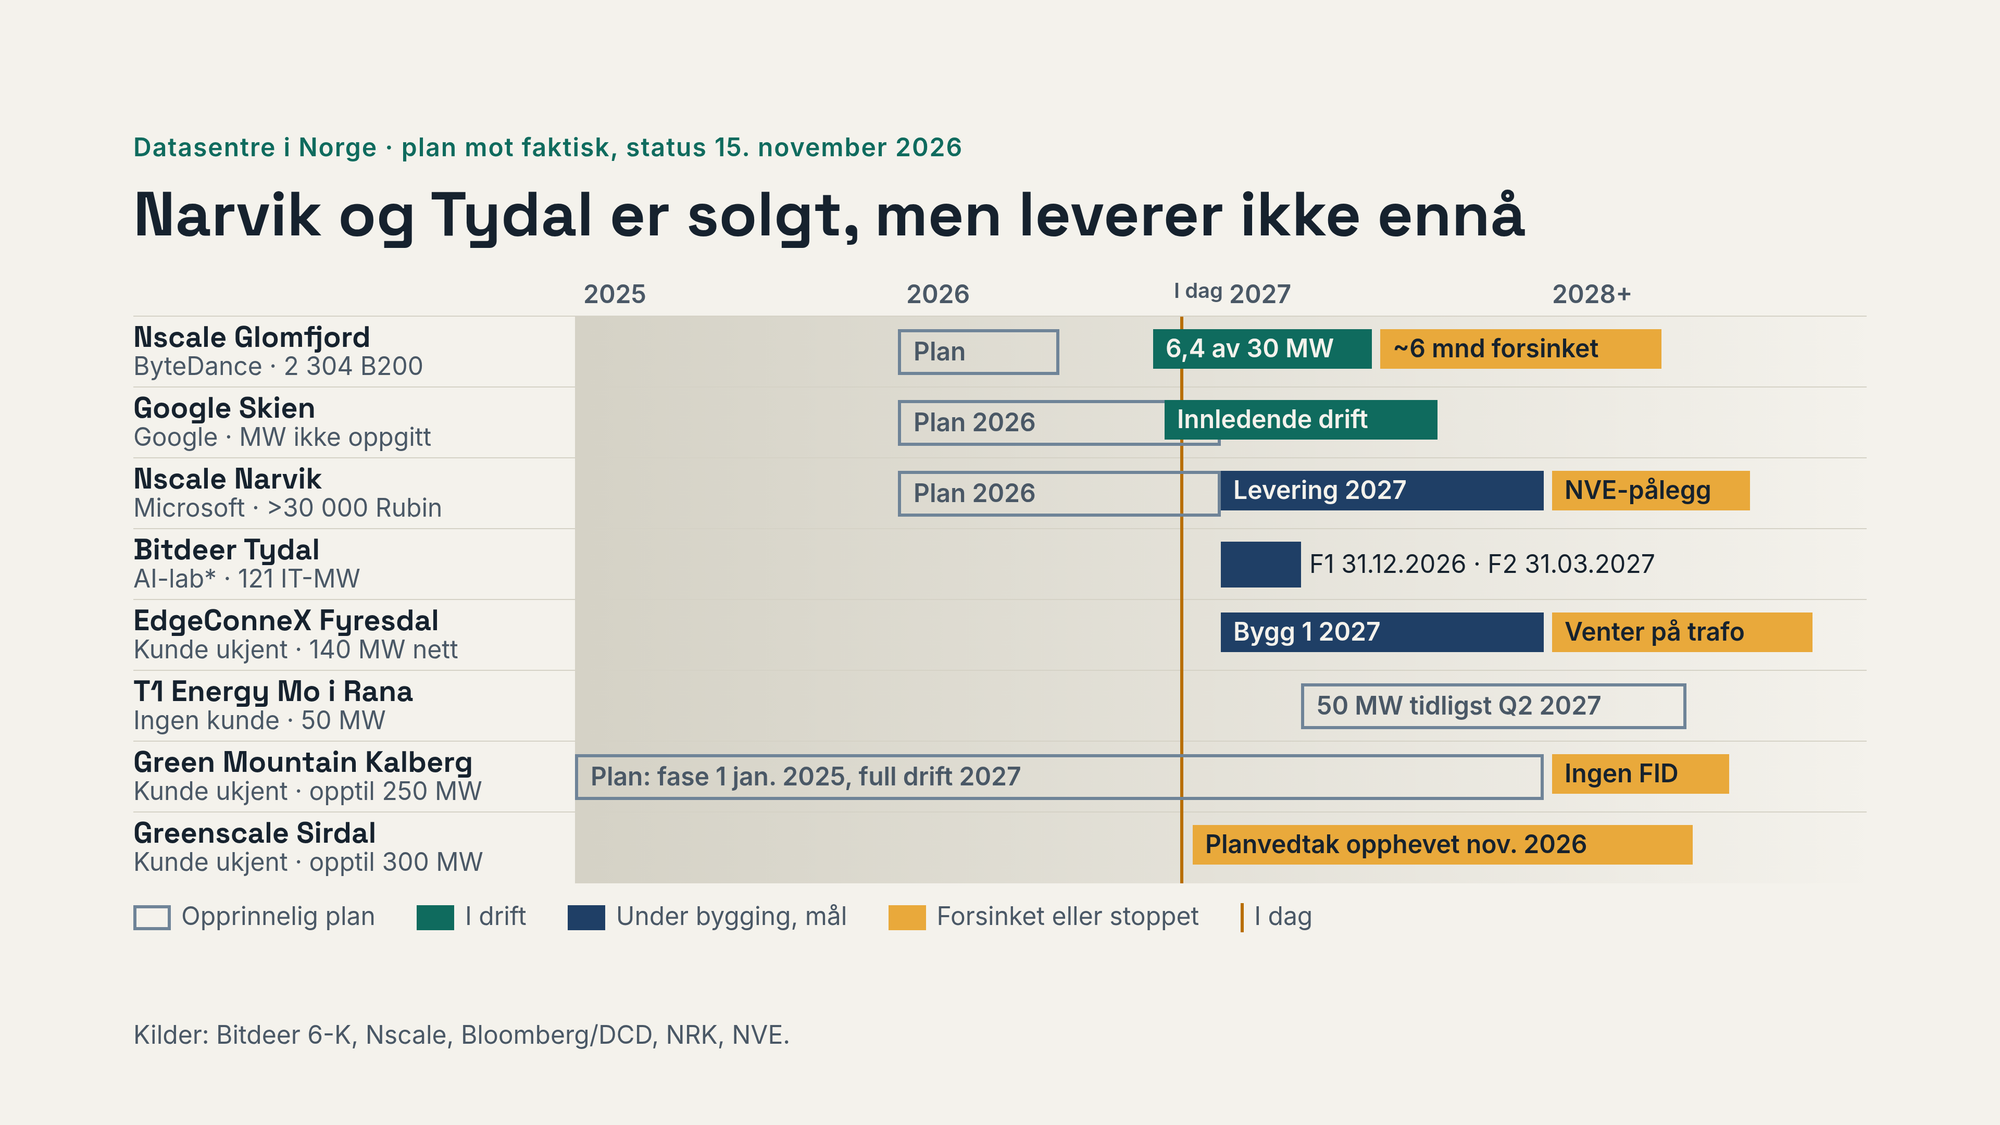
Nvidia var en viktig brikke i mange datasenterprosjekter, inkludert Stargate-prosjektet. Utbyggingen av nye datasentere i Norge er forsinket, og kun 2 prosjekter er delvis i drift. Noe av dette skyldes økende motstand mot datasentre og ikke minst tilgang på strømkraft.
Men Nvidia er en viktig brikke også, og om prioriteringene til Nvidia skifter kan det bety ytterligere forsinkelser. I verste fall kan omprioriteringer hos Nvidia bety mangel på finansiering eller tilgang på Nvidia hardware.
Jensen Huang built the company that powers AI. Now Nvidia must find a way forward without him - APNews
Cybersikkerhet
Microsoft Struggles to Restore Email and Other Services in a Global Outage - SecurityWeek
Store deler av Norge hadde veldig lange lunsjpauser på fredag. Store deler av M365 fungerte ikke, men det som virkelig overrasket mange, var hvor lang tid det tok før tjenesten ble gjenopprettet, spesielt siden utfallet rammet hele kloden. Microsoft meldte først at tjenestene var gjenopprettet, men måtte senere oppdatere listen over berørte tjenester.
Den nåværende hypotesen er at en oppdatering gikk galt. Microsoft har ikke oppgitt noen rotårsak, men sier de ikke har indikasjoner på ondsinnet aktivitet.
No Signs of Hacking in FAA Ground Stop as FBI Reportedly Probes Software Update - SecurityWeek
Denne har vært ukens utfall. Kommunikasjonsproblemer hos FAA førte til at alle avganger i USA ble stanset i over 4 timer, og tusenvis av flyvninger ble berørt. Forsinkelsene ventes å vare i flere dager. Det finnes ingen offisiell årsak ennå, men Bloomberg melder at FBI undersøker om en programvareoppdatering var årsaken, og at de ikke tror at det dreier seg om et cyberangrep. Transportminister Sean Duffy (anbefaler å søke han opp) peker på gammelt utstyr, der svitsjer og rutere ble oversvømt av data. Homeland Security-minister Markwayne Mullin sier at FAA holdt på med patching og installasjon av nytt utstyr, og at det overveldet det gamle systemet.
Passordene som kan true Norges sikkerhet - Aftenposten
Aftenposten har funnet flere hundre stjålne passord i et ekstremt nettmiljø, blant annet innlogginger knyttet til adresser hos politiet og PST. Ifølge avisen har også uoffentliggjort informasjon fra Forsvaret kommet til folk som ikke skal ha den. Overskriften snakker om hemmelige detaljer, men er det egentlig hemmelige opplysninger? Er for eksempel passordet på Foodora en hemmelig opplysning? Jeg tror fokuset heller bør være på bruken av jobb-e-post i private sammenhenger. For personer i sensitive stillinger, kan man finne ut mye ved å utnytte denne informasjonen (f.eks Strava).
PHP2Shell Exploited in Destructive Check Point Gateway Attacks - SecurityWeek
Mange av oss trodde at PHP2Shell ville gi en stor bølge av synlige cyberhendelser. Det har vært mindre synlig enn fryktet, men siden PHP finnes i alt, finner også angriperne frem til steder som er sårbare. For eksempel en eksponert Check Point-gateway. Check Point beskriver to bølger, fra 30 oktober og 2 november. Angriperne brukte PHP2Shell til å komme inn og en egen sårbarhet (CVE-2026-123039) til å få root.
Shipping giant Maersk says recent cyber incident affected legacy system - The Record
Jeg måtte sjekke datoen på artikkelen fordi det føltes som déjà vu. Men neida, Maersk har opplevd en ny cyberhendelse. Selskapet sier at angripere fikk tilgang til og hentet ut data fra et legacy-system fra et tidligere oppkjøp, og at hendelsen er isolert til et lokalt system. Ransomware-gruppen WhiteArmor har tatt på seg angrepet og hevder å ha stjålet 100 GB, med krav om 5 millioner dollar innen 30 dager. Maersk har ikke bekreftet ransomware, men sier at funnene så langt tyder på at ingen sensitive data er avslørt, og at de ikke venter forstyrrelser for kundene. Etter NotPetya i 2017, da de måtte bygge opp igjen over 4 000 servere og 45 000 arbeidsstasjoner, skulle man tro at de hadde bedre rutiner. Fool me once, ransomware. Fool me twice, ransomware again.
On the hunt for ARTEX: understanding agentic attacks in AWS environments - Datadog Security Labs
ARTEX er et offensivt rammeverk der en operatør oppgir mål og hensikt, og et team av LLM-agenter planlegger og gjennomfører angrepet. Det ble publisert på GitHub i juli av en kinesisk utvikler, og ble lukket 8 oktober etter å ha passert 12 000 forks. Datadog fant hundrevis av eksponerte konsoller og så aktiviteten mot flere AWS-miljøer i oktober, med fokus på finansdata. At det er en agent og ikke et script, ser man blant annet av at den ba om objekter som ikke finnes for å lære hva «ikke funnet» ser ut som, og at den ikke ga seg da en Lambda-trigger avviste registreringene, men prøvde nye domener. Ingen av inngangene som er forsøkt er nye. Det nye er utholdenheten.
International operation dismantles malware networks, exposes 6.4 million stolen credentials - CyberScoop
Operation Endgame er tilbake. Europol og partnere i 9 land har tatt ned infrastruktur tilhørende CastleRAT, Gootloader og StealC, til sammen 235 servere og 257 domener. Gootloader spres gjennom falske juridiske dokumenter på hackede WordPress-sider og brukes som inngang for ransomware. Ifølge det amerikanske justisdepartementet har den infisert minst 25 000 maskiner og forårsaket tap på rundt 28,8 millioner dollar siden 2018. Innloggingsdata fra 6,4 millioner ofre er identifisert. Dataene deles med Have I Been Pwned, Shadowserver og det nederlandske NCSC, slik at ofre kan sjekke om de er rammet.
Exploited Outlook Zero-Day Among 1,094 Flaws Patched by Microsoft - SecurityWeek
Microsoft rettet 1 094 sårbarheter i november, og det føles nesten lite etter oktobers rekord på 1 413. Så langt i år har de rettet over 5 000. Blant dem er en Outlook-zero-day (CVE-2026-124194) som allerede utnyttes. Om det er AI som er grunnen til at så mange sårbarheter blir funnet, er uklart, men trenden er tydelig. Windows 11 23H2 Enterprise og Education får for øvrig ingen flere sikkerhetsoppdateringer.
Cosmetics empire crumbles after Adobe website disaster | 7NEWS - YouTube
Interessant historie om en liten bedrift som holder på å gå under etter at de stolte på Adobe da de oppgraderte nettstedet sitt som de benyttet for å selge sine varer.
AI
Claude Fable 5.2 and Mythos 5.2 - Anthropic
Da var det på tide med en oppdatering av modellene fra Anthropic. Denne gangen er det Fable, som nå har kommet i versjon 5.2, sammen med Mythos 5.2. Det er den samme modellen med ulike sikkerhetsmekanismer. Fable er tilgjengelig for alle, men blokkerer det meste av cybersikkerhetsarbeid, som pentesting og exploit-utvikling. Mythos er forbeholdt godkjente organisasjoner gjennom Cyber Verification Program.
Introducing Claude Whiteboards, Claude Sheets, and Claude Data - Claude
Anthropic fortsetter å satse på jobbmarkedet og lanserer flere arbeidsverktøy. Claude Sheets og Claude Whiteboards er nye og kommer i beta, mens Claude Data er Claude Dashboards fra oktober, nå i generell tilgjengelighet med nytt navn. Whiteboards er en delt tavle der teamet kan brainstorme med Claude, mens Sheets bygger og redigerer regneark som kan deles og eksporteres til .xlsx eller CSV. Man lurer på hva Microsoft tenker om saken.
Uke 45
Mulig hackingangrep mot fruktlager i Hardanger - Digi.no
Må kaste frysevarer etter hacking - E24 Norway
Over 100 European Stores Hit as Supermarket Fridge Attacks Return - SecurityWeek
Mulig hackerangrep mot norsk varehus: – Skade av betydelig omfang - NRK
Cyberattack targets French blood banks - Le Monde.fr
Denne saken har vært mye omtalt den siste uken. Noen, og det er ukjent hvem, har tuklet med kjøleanlegg i flere europeiske land, inkludert Storbritannia og Norge. Det startet i oktober med rundt 700 franske supermarkeder og kontrollere fra Danfoss. Natt til 2 november ble over 100 butikker rammet i blant annet Sverige, Belgia og Irland, med temperaturer opp mot 50 grader. Enkelte varehus har mistet varer. I Norge har ingen kjeder bekreftet noe, men varehuset Havaristen i Nordre Follo kan være rammet, og det meldes om «skade av betydelig omfang». Ullensvang Fruktlager i Hardanger mistenker også at noen hevet temperaturen i et kjølerom med 30 grader. I Frankrike forsøkte noen å tukle med blodbankene, men alarmene slo til i tide og ingen blodprodukter gikk tapt. Samtidig er det greit å huske at sårbarheten har vært kjent i mange uker, og at angrepene krever at admin-panelet er eksponert mot internett.
Denne sangen er fire "Don't F*** a Chinese Spy"