Perspektivet - Uke 41 - 2026
Jeg kjøpte hus i 2021. Vi skulle ha barn og trengte mer plass. Det var en tung prosess (husker du korona?). Det var ikke bare å melde seg på visninger. Man måtte også lese gjennom prospektene og prøve å finne ut om prisantydningen var riktig sammenlignet med området.
Nå, i oktober 2026, er jeg tilbake på markedet, og teknologien har virkelig endret seg siden sist. Tjenester som bolig.ai og Hjemla gir mange flere datapunkter, og i tillegg har vi fått AI.
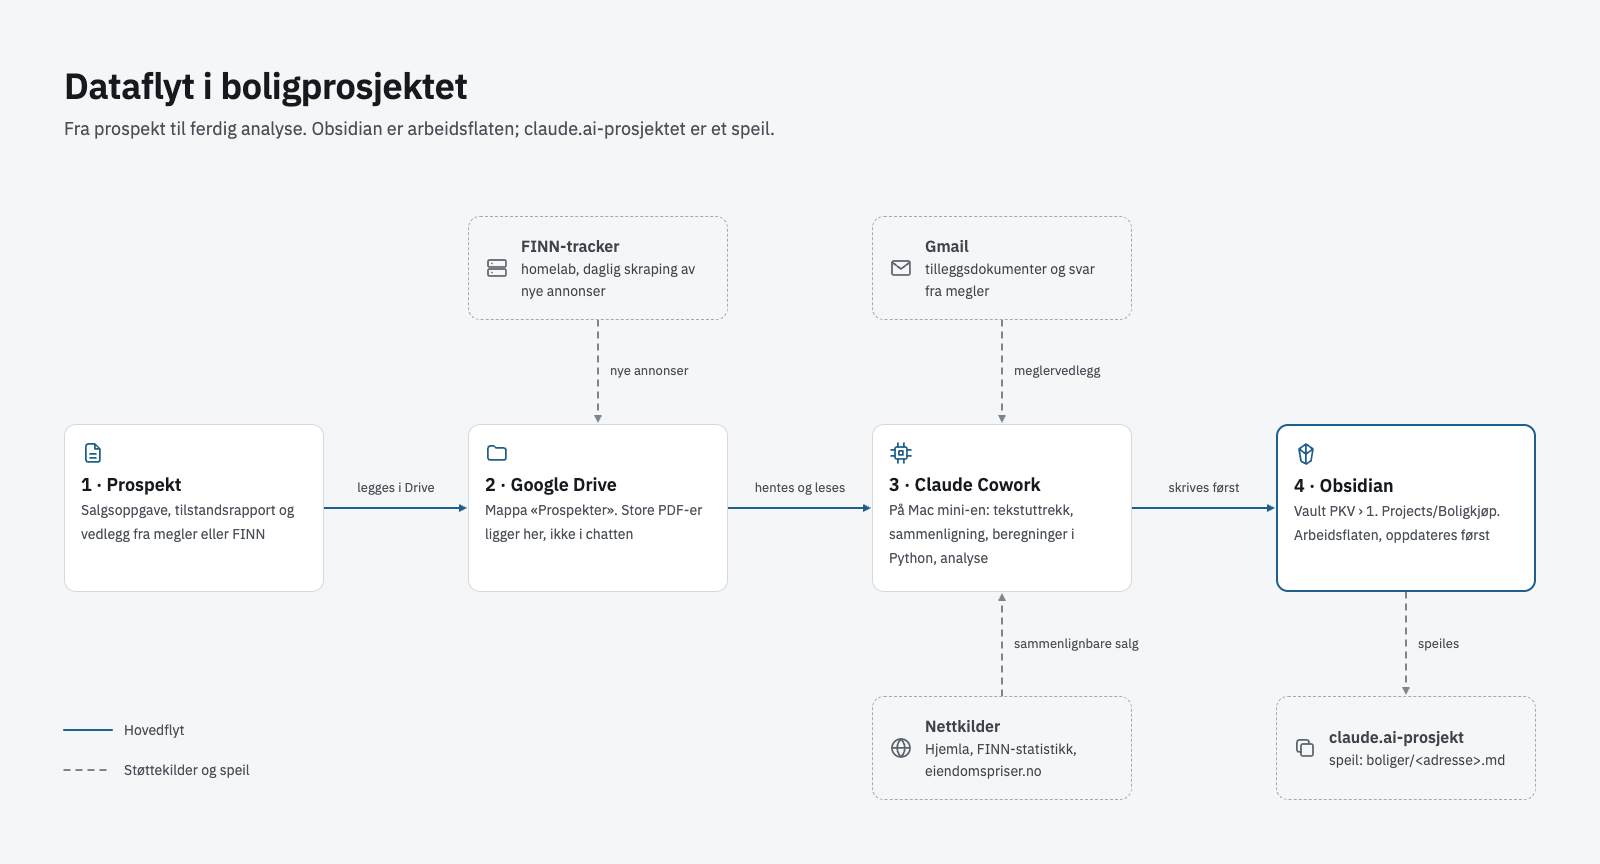
Derfor var det naturlig å bruke Claude Cowork. Når jeg fant en interessant leilighet på FINN, kunne jeg legge prospektet i Google Drive og få en analyse noen minutter senere.
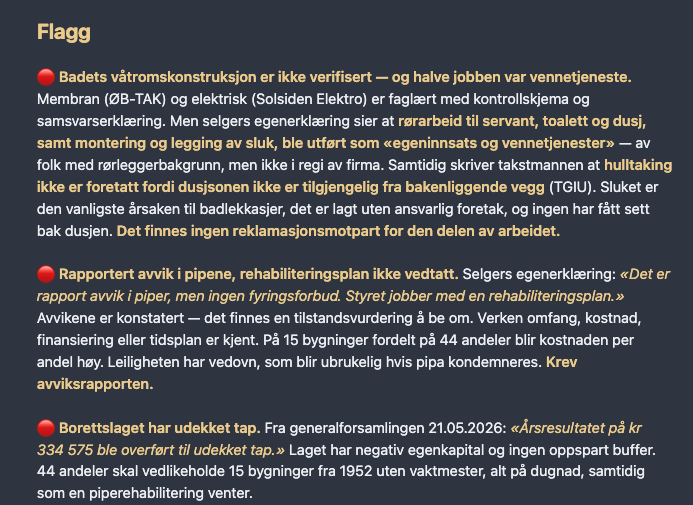
Claude fikk noen faste kriterier, for eksempel at boligen måtte ha parkeringsplass (jeg har bil), og hva de økonomiske rammene mine var, inkludert maks lån. Selve finansieringsbeviset fikk den ikke. Ut fra dette skrev Claude et notat i Obsidian-hvelvet mitt.
Det gjorde vurderingene mye enklere, og så langt har jeg fått analysert rundt førti leiligheter. Det hadde jeg aldri rukket manuelt. Selv om dette er en personlig prosjekt, viser den hvordan vi kan effektivisere oppgaver med AI (så lenge det er lagt opp til det).
Cybersikkerhet
Goldman Sachs and Man Group exposed in EY data breach - Financial Times
Ransomware Group thegentlemen Hits: Deloitte - HookPhish
Disclaimer: Jeg jobber i PwC.
To av de fire store (PwC, EY, Deloitte og KPMG) har opplevd datainnbrudd i det siste. Datainnbruddet hos EY ligger noe lenger tilbake i tid, og det var ShinyHunters som sto bak. De var inne i systemene mellom mars og april via en sårbarhet i Checkmarx. Nå melder Financial Times at kunder av Goldman Sachs’ formuesforvaltning og av hedgefondet Man Group er rammet. Det gjelder navn, adresser, skatte-ID og finansiell informasjon. Samtidig hevder The Gentlemen, som har vært svært aktive i det siste, at de har kompromittert Deloitte. Foreløpig er det ikke kjent hvilke data det gjelder.
Stort datainnbrudd i Danmark – 8,8 millioner personnumre lekket - Digi
Omfattende uautoriseret adgang til borgeres CPR-oplysninger - CPR-administrationen
Dette er sannsynligvis den største datalekkasjen i Danmarks historie. 8,8 millioner personnumre, sammen med navn og adresser, har lekket fra CPR-registeret. Danmark har i dag rundt seks millioner innbyggere, men lekkasjen omfatter også personer som er døde eller har emigrert. Angriperne trengte ikke å bryte seg inn i selve registeret. De misbrukte i stedet et dansk selskaps legitime søketilgang. Hvilket selskap det gjelder, er ikke kjent, og saken etterforskes nå av politiet. Jeg har hørt noen
Canadian cybersecurity executive arrested in federal extortion case - CyberScoop
Ransomware recovery CEO indicted after allegedly paying hackers and pocketing millions - CyberScoop
Edward Dubrovsky er grunnlegger og tidligere COO i det kanadiske selskapet CYPFER, som hjelper virksomheter å forhandle med ransomware-aktører. Han er arrestert i Pennsylvania og siktet for konspirasjon til utpressing. Detaljene er fortsatt forseglet, men saken ser ut til å henge sammen med FBIs etterforskning av ShinyHunters. Forrige måned ga han ut en bok om ransomware-forhandlinger (ikke kjøp den).
Samtidig er Zohar Pinhasi, eieren av det amerikanske selskapet MonsterCloud, tiltalt for svindel. MonsterCloud hevdet å ha egne verktøy som kunne dekryptere data uten at ofrene måtte betale løsepenger. Ifølge påtalemyndigheten fantes det ikke noe slikt verktøy. Pinhasi skal i stedet ha betalt angriperne i det skjulte og tatt seg godt betalt for det. I løpet av fem år skal selskapet ha fakturert kundene for over nitten millioner dollar og betalt over åtte millioner i løsepenger.
Leaked chats show Russian extortion gang sending ‘agents’ into US law firms - The Record
Silent Ransom Group, også kjent som Luna Moth, har lenge vært kjent for phishing mot advokatfirmaer. Lekkede chat-logger fra august 2025 til september 2026 viser at gruppen også har sendt «agenter» fysisk inn på kontorene. Agentene ble rekruttert via Telegram-annonser forkledd som vanlige jobber, for eksempel som kurer eller vakt. På kontorene utga de seg for å være IT-personell for å få tilgang til datamaskinene. Ifølge chattene gikk lederen ut fra at bare én av ti rekrutter var brukbar. Rundt femti organisasjoner, de fleste advokatfirmaer, dukker opp i materialet, og gruppen hevder selv å ha hentet inn rundt to hundre millioner dollar.
South Korea and Japan are buffeted by hacks as AI lowers bar for cybercriminals - NBC News
Sør-Korea og Japan opplever nå en bølge av angrep. I Sør-Korea undersøker ni banker angrep der AI kan ha vært involvert. CrowdStrike knytter bankangrepene til en tjueseks år gammel, antatt kinesisk aktør som skal ha brukt en kinesiskutviklet AI-agent sammen med Claude Code. Ifølge CrowdStrike var ikke aktøren spesielt dyktig, og ville neppe klart å gjennomføre kampanjen uten AI. Nobuo Miwa i S&J beskriver situasjonen som teppe-bombing, og mener AI i stor grad har fjernet språkbarrieren som tidligere beskyttet landet mot utenlandske aktører. Det siste er verdt å merke seg også her hjemme: Norsk har lenge fungert som et uoffisielt forsvarsverk, men det forsvaret er i praksis borte.
#### Pre-Baked Firmware Malware Hits Budget Android Devices in 150+ Countries - SecurityWeek
Bitdefender har analysert Midnight Mimosa, et skadevare som ligger forhåndsinstallert på billige Android-telefoner med MediaTek-brikkesett. Skadevaren kjører som en systemapp og kan ikke avinstalleres på vanlig måte. Den har systemrettigheter, slik at den i det stille kan installere apper, gi tillatelser og laste ned kode. Hovedformålet er annonsesvindel, men enhetene kan også brukes i botnett og proxy-nettverk.
Co-creator of Empire Market dark web marketplace given 40-year sentence - The Record
Empire Market tok over etter AlphaBay, der Raheim Hamilton og medgründeren Thomas Pavey solgte falske amerikanske sedler. Markedet ble lansert i februar 2018, året etter at AlphaBay ble tatt ned. Empire Market ble lagt ned sommeren 2020, og de som drev markedet forsvant selvfølgelig med rundt tretti millioner dollar i bitcoin fra brukerne. Men amerikanske myndigheter glemmer ikke, og Hamilton ble arrestert i 2024. Nå er Hamilton, som er tretti år, dømt til førti års fengsel, og han må gi fra seg over hundre millioner dollar i bitcoin. Pavey skal etter planen dømmes senere denne måneden.
Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-107406 - Citrix
NetScaler igjen. Citrix har publisert enda en kritisk sårbarhet, CVE-2026-107406. Den kan gi angripere full kontroll over bokser som bruker SAML til innlogging. Ingen utnyttelse er kjent foreløpig, men tre andre NetScaler-sårbarheter har blitt aktivt utnyttet de siste ukene, så angriperne følger nøye med. Har du allerede patchet for forrige ukes SAML-sårbarhet, må du patche igjen.
AI
#### REA Tool Connects Claude Code and Cursor to Ghidra and IDA Pro to Reverse Engineer Anything - Cyber Security News
REA (Reverse Engineer Anything) er et open source-verktøy som bruker MCP til å koble AI-agenter som Claude Code, Cursor, Codex og Gemini CLI til Ghidra, IDA Pro og Hopper. Agenten kan dermed selv hente ut pseudokode, assembly, strenger og referanser, følge koden videre og komme tilbake med funn og dokumentasjon. I tillegg støttes JavaScript og Electron, .NET, Android-pakker og fastvare. Reverse engineering har lenge vært et fagfelt med høy terskel, dette verktøyet senker terskelen betydelig, både for forsvarere som skal analysere skadevare, og for dem som vil finne sårbarheter i andres programvare. Analysen kjører lokalt, men resultatene sendes til modellen.
DNB nedbemanner 400 innen teknologi, viser til KI-koding - Kode24
Børsmeldingen til DNB sier at de skal kutte arbeidsstyrken i Technology & Services med fire hundre FTE (Full-Time Equivalent), og peker spesielt på prosesser som har blitt effektivisert ved hjelp av AI-agenter. De trekker frem KYC (Know Your Customer), kontroll av kundedata, utvikling og koding som områder der de allerede ser store effektiviseringsgevinster. Nedbemanningen skal være gjennomført i løpet av fjerde kvartal i år. Kode24 har selvfølgelig fokusert på utviklere, og det er nok mange som dessverre vil miste jobben sin. Og det er beklagelig. Samtidig tror jeg ikke DNB har vært for raske i sin vurdering av hvordan teknologien kan effektivisere banken. Jeg mistenker at DNB lenge har vært i front på denne typen effektivisering, og at de nå er såpass trygge på at det fungerer som tiltenkt at de kan rulle det ut i større grad i organisasjonen. I uke 32 skrev vi for eksempel om hvordan Kyrre Wahl Kongsgård og DNB Cyber Defense Center tok i bruk agentisk AI i hendelseshåndtering.
Introducing Mistral Large 4 - Mistral
Mistral har lansert Large 4, selskapets største modell så langt. Det er en multimodal MoE-modell med rundt én billion parametere, hvorav femtito milliarder er aktive. Den er trent fra bunnen av i Mistrals egne europeiske datasentre og dekker over hundre og seksti språk. Modellen er foreløpig i preview, og vektene skal etter planen publiseres innen utgangen av oktober. For oss er det spesielt interessant at Mistral satser tungt på cybersikkerhet. Selskapet oppgir 82% på en test der modellen skal reprodusere og patche ekte sårbarheter. Tallene er selvrapporterte, men en europeisk open weight-modell som kan kjøres on-prem og faktisk vil hjelpe til med sikkerhetsarbeid, kan bli attraktiv for mange norske virksomheter.
Bredere perspektiv
What Will Happen to Indian IT? - Asterisk
India har vært, på godt og vondt, senteret for outsourcing av IT-tjenester i den vestlige verden. Dette har medført en gigantisk IT-industri, samt et enormt jobbmarked: IT står for rundt sju prosent av Indias BNP og omtrent en fjerdedel av eksporten. Så hva skjer når AI begynner å overta disse jobbene? Vi skriver om hvordan DNB effektiviserer, noe som garantert vil gå utover outsourcingen. Og hvordan vil Indias IT-industri tilpasse seg fremveksten av AI?
David Oks gir et delvis svar. Inntektene har foreløpig ikke kollapset, men bemanningen har begynt å gjøre det. TCS kuttet tolv tusen ansatte i juli 2025, den største nedbemanningen i indisk IT-historie, og Infosys gikk fra å ansette åttifem tusen nyutdannede i 2022 til tolv tusen i 2024. Marginene øker, og HCL-sjefen sier rett ut at målet er å «generere dobbelt så mye inntekt med halvparten av arbeidsstyrken». Det ser kanskje bra ut i regnskapet, men det er dårlig nytt for de titalls millioner inderne som har sett på IT som veien inn i middelklassen.