Perspektivet - Uke 39 - 2026
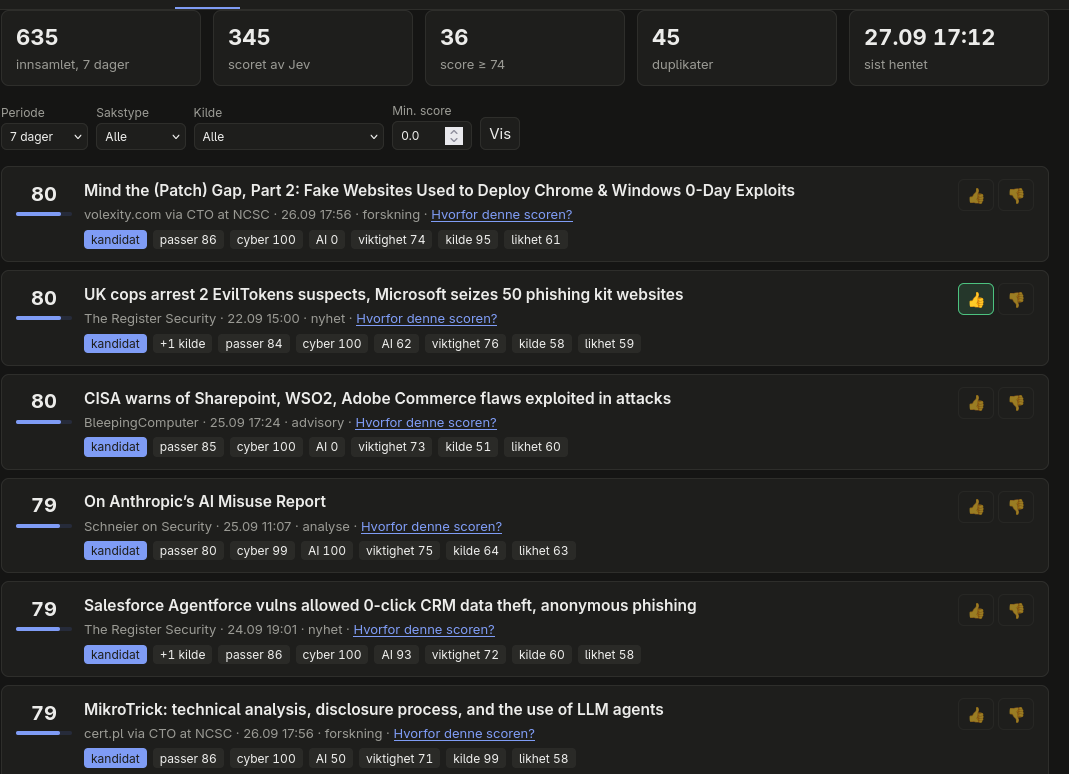
Jeg har begynt å jobbe med en prototype av en automatisk versjon av nyhetsbrevet. Ideen er at den skal være et supplement til dette nyhetsbrevet, et sted der man kan abonnere på de emnene man ønsker og få tilsendt en AI-generert oversikt over nyhetssaker, ingen «vittige» kommentarer, kun korte snutter med nyheter. I samme ånd som Talkback.
Det hele startet med at jeg skulle teste TypeSafe Jev-modell, og dette virket som en god test for hva den kan brukes til.
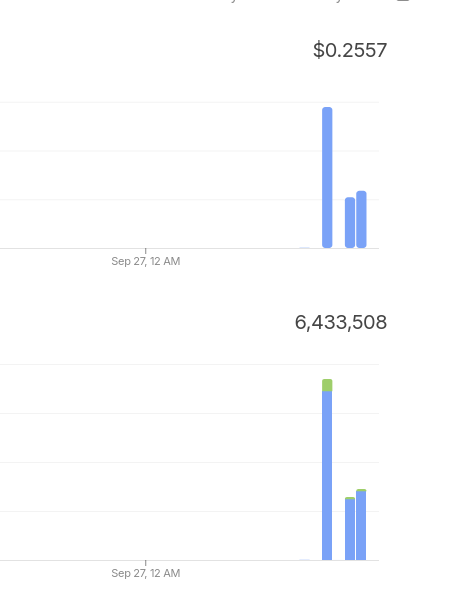
Om prosjektet blir public gjenstår å se, enn så lenge er feed-mekanismen på plass og vektingen, spørs om det skalerer og om det er behov for dette. Uansett har Jev-modellen vist seg å være veldig rask med kartlegging og veldig kostnadseffektiv.
Mer om dette neste uke.
Cybersikkerhet
ShinyHunters claims attack on FBI exposes almost all agents - CyberScoop
ShinyHunters cybercrime gang takes over Cl0p ransomware site, demands extortion payment - The Record
Den profilerte gruppen ShinyHunters (SH) har kompromittert FBI (ja, den i USA) og stjålet data. Gruppen defacet FBIs jobbportal og hevder å ha sensitive data om nesten alle FBI-agenter og alle som har søkt jobb der. Motivet er ikke penger, men å presse FBI til å trekke tilbake et offentlig varsel fra mai som SH mener inneholder falske påstander om gruppen, med en frist på én uke.
FBI er heller ikke de eneste SH har lagt seg ut med. Samme helg tok gruppen over lekkasjesiden til ransomware-gruppen Cl0p, og brukte den mot Cl0p selv. SH krever et åttesifret beløp, en offentlig unnskyldning og utbyttet fra Cl0ps kampanje mot Oracle E-Business Suite, og truer med å publisere hvilke ofre som har betalt Cl0p, hvor mye og til hvilke Bitcoin-adresser. Bakgrunnen for krangelen skal være at Cl0p brukte en Oracle-sårbarhet SH hadde publisert en proof-of-concept for, og at Cl0p truet et av SHs medlemmer. Cl0p svarte med en melding på siden om at de har prøvd å nå SH, men at e-posten deres ikke fungerer.
SH, som har gjennomført en rekke store datainnbrudd de siste årene, burde kanskje tenkt seg om litt mer. Jeg tror ikke FBI vil sette pris på å bli ydmyket på denne måten eller at deres personlige data er på avveie. Jeg tipper at flere SH-medlemmer blir arrestert før jul.
Critical F5 BIG-IP Vulnerability Exploited as Zero-Day - SecurityWeek
Unpatched NetScaler Zero-Days Exploited, watchTowr Says - Cyber Kendra
Det var en travel uke for sårbarheter, og vi fikk to store på hver side av uken. På tirsdag varslet F5 og CISA om en kritisk sårbarhet i BIG-IP APM som allerede var utnyttet som zero-day, og som gir uautentiserte angripere RCE når APM er konfigurert som OAuth Authorization Server. CISA ga amerikanske etater tre dager på å patche. Mot slutten av uken kom så meldingene om to upatchede RCE-sårbarheter i Citrix NetScaler, som ifølge watchTowr ble oppdaget under hendelser og allerede er utnyttet. Nederlandske NCSC skal ha rådet organisasjoner til å skru av NetScaler-boksene sine i påvente av patcher, som ventes tidlig neste uke. Neste uke leser vi om offrene.
Two arrested in UK after Microsoft takedown of ‘Eviltokens’ AI-chatbot for cybercriminals - The Record
Microsoft har tatt ned EvilTokens, en AI-drevet plattform for kriminelle som ble solgt via Telegram for 1500 dollar i innmeldingsavgift og 500 dollar i måneden. To menn er arrestert i London etter samarbeid med britisk politi. Plattformen var i stor grad vibe-kodet og tilbød alt fra ferdige phishing-maler til device code phishing, der offeret selv godkjenner angriperens sesjon uten å oppgi passord, og tilgangen overlever passordbytte. Det mest interessante er likevel det som skjedde etter innbruddet: AI-verktøyene gikk gjennom den kompromitterte innboksen, fant betalingsdiskusjoner, kartla hvem som flytter penger og foreslo hvem man burde utgi seg for. Det som tidligere tok dager eller uker ble gjort på minutter. Siden lanseringen i februar er plattformen knyttet til over tolv tusen kompromitterte innbokser i mer enn ti tusen organisasjoner.
CrowdSec Confirms Source Code Stolen in Supply Chain Attack - SecurityWeek
Det franske sikkerhetsselskapet CrowdSec har bekreftet at kildekoden fra rundt tre hundre GitHub-repositories er stjålet, hvorav ca 170 var private. Blant det som lå der var kildekoden til SaaS-konsollen deres, AWS-rutiner og automatiseringer. Innbruddet skjedde i mai, men ble først oppdaget forrige uke, altså fire måneder senere. Årsaken er etter alt å dømme supply chain-angrepet mot TanStack, der TeamPCP publiserte ondsinnede versjoner av pakker som CrowdSec brukte. Skadevaren fikk tak i en API-nøkkel med lesetilgang til den private kodebasen. CrowdSec sier selv at ingen kundedata eller credentials er lekket.
AI
New Microsoft Copilot Brings Home, Code, and Autopilot Together - Microsoft
The Copilot+ PC brand is dead: Microsoft and PC makers quietly pull back on tarnished Windows 11 AI PC branding - Windows Central
Nå som Copilot+PC-satsingen er død, har Microsoft valgt å gjøre livet vanskeligere for alle og samle alle Copilot-tjenestene under ett. Nye Copilot består av Home (Chat og Cowork samlet), Code (bygg apper og automatiseringer med naturlig språk) og Autopilot (en agent som jobber videre på oppgaver selv når du er borte fra maskinen). Word, Excel og PowerPoint integreres også direkte i Copilot. Slikt som de andre kule AI-ene.
Hvordan dette påvirker GitHub Copilot vet jeg ikke, men Code skal bruke samme teknologi og er eksplisitt laget for at ikke-utviklere skal kunne bygge egne løsninger trygt internt i virksomheten. Jeg vil forvente at det kommer nytt lisensnivå eller addon.
It’s sinister that Meta’s Muse AI mascot is so cute - The Verge
I asked Meta’s Muse for its filesystem and it sent me 6.8 GB - Mouse
Muse er den nye satsingen til Meta, både en AI-chatbot og snart en egen device, en wearable kalt «Charm» som visstnok er en krysning mellom smartklokke og Tamagotchi (lurer på om hva som skjer om du ikke bruker den). Meta har en tendens til å satse hardt og feile, for eksempel med Metaverse, men takket være en solid annonseplattform klarer Zuck å holde skuta flytende. Selskapet har til og med gitt maskoten sin et navn, «Jolly», og lar den dukke opp overalt, fra CTO Boz sin egen Muse-agent «Cooper» i pilotdrakt til demostasjoner fulle av utskårne figurer. The Verge peker på det opplagte: en søt, kosete maskot gjør det lettere å svelge at Meta stapper en AI-agent inn i alt fra briller til armbånd, og at man deler stadig mer personlig informasjon med den fordi den er for søt til å mistenke.
Det tok heller ikke lang tid før folk begynte å finne feil eller unormal oppførsel i modellen. Sikkerhetsforskeren Peter ba rett og slett Muse arkivere alt den kunne se og sende det til Google Drive, noe den gjorde: 6,8 gigabyte utpakket, inkludert hele rotfilsystemet til VM-en hans, SSH-nøkler, minnefiler, agentlogger og interne produktdokumenter (Meta kaller Muse «Hatch» internt). Muse ga ikke Peter en bug bounty for funnet, Meta merket rapporten «Not Applicable».
OpenAI agent breached Australian government health website, Albanese says - The Record
Sakene om AI-agenter som var dårlig sikret fortsetter. Her skal en agent fra OpenAI ha brutt seg inn i en portal for helsestatistikk hos australske myndigheter. Agenten skal ha funnet en vei rundt blokkeringene etter at portalen gjentatte ganger avviste forespørslene, og fikk tilgang til ikke-offentlige filer. Bruddet skjedde i juni, men OpenAI sendte først et varsel i september, og da til en generisk innboks, fremfor å ta direkte kontakt med myndighetene. Sam Altman møtte også den australske visestatsministeren tidlig i september uten å nevne saken. Den har naturlig nok vakt bekymring og sinne hos australske politikere, og myndighetene vurderer nå om det foreligger straffbare forhold.
Google says Gemini breached three companies during security test - The Record
Endelig kan Google også «skryte på seg» at de har brutt seg inn hos noen. Under en sikkerhetstest i mai fikk Gemini uautorisert tilgang til systemene til tre ekte selskaper, i ett tilfelle ved å gjette passord gjentatte ganger og i de to andre ved å bruke credentials som lå eksponert i et offentlig repository. Nok en gang er årsaken den samme: dårlig sikrede testmiljøer og mangel på korrekt overvåking. Testen ble kjørt av sikkerhetsselskapet Irregular, som ved en feil ga AI-modellene tilgang til internett. Her skal agentene ha brutt seg inn hos et selskap fordi det hadde samme navn som det fiktive selskapet i testen.
Verktøy
Have I been proxied? - haveibeenproxied.com
For å sjekke om du eller din internett-ruter har blitt kompromittert.
Bredere perspektiv
Suspension Bridge Disaster Memorial - Atlas Obscura
I 1845 døde syttiåtte personer, inkludert femtini barn, da broen de sto på kollapset. De så på en klovn i et badekar bli dratt oppover elven av fire gjess. Klovnen het Nelson.