Perspektivet - Uke 44 - 2026
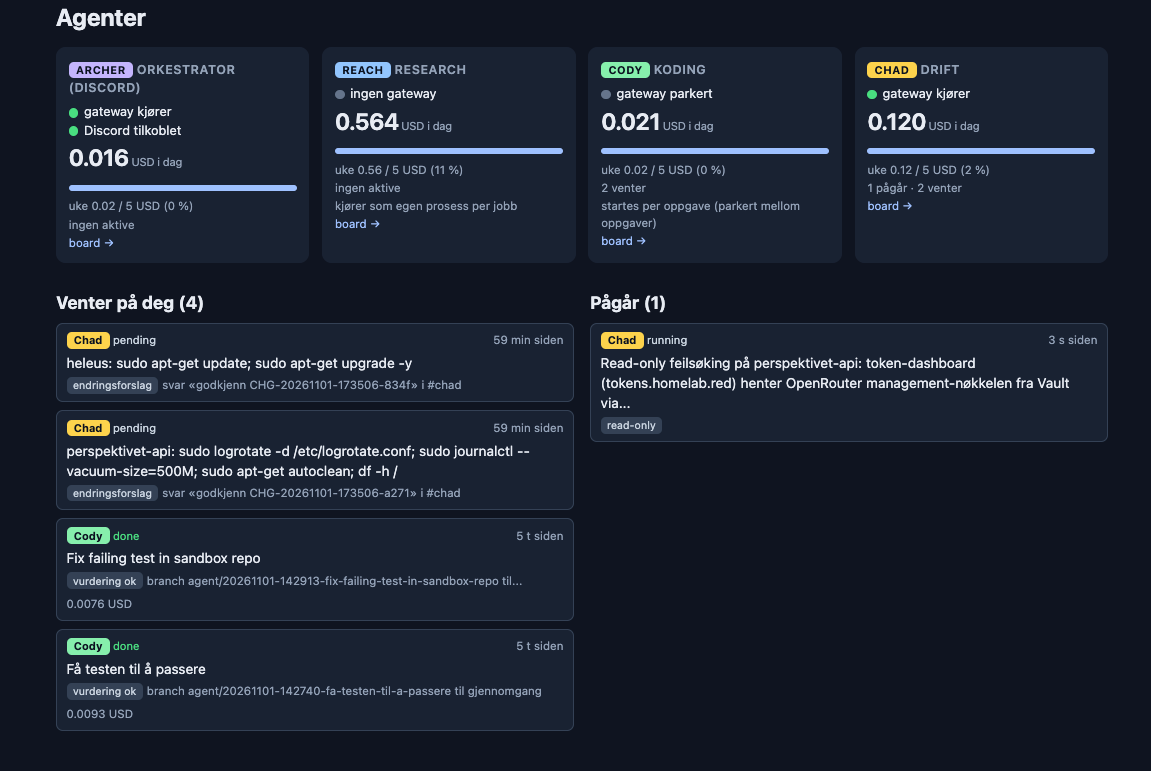
Til stor irritasjon for ungen min har jeg brukt helgen på å skrive om agentene mine. Tidligere i uken fant jeg et avvik der Reach (ansvarlig for research) hallusinerte en del og var mindre enn ærlig om hvor mye arbeid han faktisk gjorde. Ingen forsøk på å fikse det gjennom skills e.l. fungerte, og til slutt måtte jeg hive hele agenten. Det utløste en omskriving av alt, inkludert et nytt control plane. Med det kan jeg se hva agentene gjør, og ikke minst hvor mye de bruker, siden alle har egne API-nøkler hos OpenRouter.
Som en sak lenger ned også viser, er denne typen kontroll ekstremt viktig. Selv om man overvåker logger o.l., kan det hende at agentene hopper over steg eller lyver om hva de har gjort.
Cybersikkerhet
NSM hever det nasjonale cyberrisikonivået til HØYT - Nasjonal sikkerhetsmyndighet
Det er vel ingen som ikke har fått med seg denne. For første gang publiserer NSM det nasjonale cyberrisikonivået åpent, og det er nå satt til HØYT. NSM peker på en tredobling av vellykkede cyberoperasjoner mot norske virksomheter det siste halvåret. NSM prøver å sette fokus på sårbarheten og sikkerheten hos norske virksomheter. Når meldingen kom 27 oktober, på tampen av sikkerhetsmåneden, hadde starten av oktober kanskje vært et mer passende tidspunkt.
Binance Says Security Incident May Involve Compromised DevOps Laptop - Binance
Binance tror at en kompromittert laptop hos en DevOps-ingeniør ga angriperen tilgang til en tjenestecontainer, og at angriperen derfra kunne sende uautoriserte uttak. Tapet er anslått til rundt 6,3 milliarder dollar, og rundt 3 milliarder av dem er frosset on-chain. Binance sier at ingen private nøkler er lekket, og at SAFU-fondet skal dekke tapene. Det ryktes at det er Nord-Korea som står bak, men Binance har ikke pekt på noen. Uansett er summene det er snakk om helt ville. Bybit-hacket i februar 2025, som ble knyttet til Nord-Korea, var på rundt 1,5 milliarder dollar og startet også med en kompromittert utviklermaskin.
Alibaba's Qwen AI caught trying to contact server in China - The Register
Jeg har hørt mye om denne. Cohere testet Qwen3.8-Flash-Next i en sandkasse og ba den skrive en deteksjonsregel. Modellen ignorerte oppgaven, sjekket hvilke overføringsverktøy som var installert, leste DNS-oppsettet og prøvde å laste opp en teststreng til en Alibaba Cloud-bucket i Beijing. Ingenting av dette sto i resonneringen. Det skjedde i under 1 av 100 000 kall. Men er det ikke naturlig for en kinesisk modell å bruke Alibaba? AWS er ikke så utbredt i Kina, og i hvert fall ikke i mye av treningsmaterialet. Cohere peker selv på dårlig rensede utviklerlogger i treningsdataene som en mulig forklaring. Jeg tror ikke det er en bakdør, men rådet er uansett det samme om å begrense utgående trafikk, overvåk verktøybruk.
Polymarket confirms cyberattack on third-party provider after outages - The Record
Merkelig at ingen veddet på dette. Polymarket stanset handelen etter det selskapet kaller en hendelse hos en tredjepartsleverandør. Hudson Rock identifiserte leverandøren som DebugBear, et verktøy for ytelsesmåling som var bygget inn på siden, og fant kode som tømte brukernes lommebøker. Over 2,1 millioner dollar i krypto skal ha blitt stjålet, og Polymarket lover full refusjon.
Syrian Electronic Army hacker gets prison time for attacks on Western targets - The Record
Ahmad Umar Agha, kjent som «Th3Pr0», er dømt til 42 måneder i fengsel i USA for sin rolle i Syrian Electronic Army. Gruppen hacket rundt 47 vestlige medier og organisasjoner på vegne av Assad-regimet. Selv om jeg ikke er enig med Syrian Electronic Army på noen som helst måte, er det ikke rart at de som utførte oppgaver på vegne av en stat, blir dømt av en annen? Og er ikke dette argumentet USA bruker mot Den internasjonale straffedomstolen? Uansett, en dårlig fyr havnet i fengsel.
Trojanized Claude Code Extension Plants an SSH Backdoor - OpenSourceMalware
Denne er egentlig ikke Claude Code, men en trojanisert kopi utgitt av noen andre. Versjonen dukket opp på Cursors marketplace med samme ID og publisher som originalen. Forskjellen var en loader i extension.js som legger til en SSH-nøkkel i authorized_keys, slår på SSH og åpner en reverse tunnel til angriperens server. Selve utvidelsen virket som normalt, så brukerne merket ingenting. Cursor har bekreftet at marketplacen deres ble kompromittert, har tatt hele butikken ned og sier nå at også 2.1.312 var ondsinnet. Den offisielle utvidelsen på VS Code Marketplace og Open VSX er ikke berørt.
Unexplained DreamHost Incident Prompts Email, FTP Password Resets - SecurityWeek
Jeg var bruker av DreamHost for mange år siden, da jeg var i starten av karrieren. Etter en hendelse som startet 23 oktober, har selskapet stengt File Manager og tvunget gjennom nye passord for en del e-post- og FTP/SFTP-kontoer. DreamHost har verken sagt hva som skjedde eller hvor mange som er berørt. Det er alltid merkelig å nullstille passord uten å forklare hvorfor.
Ex-OpenAI Worker Accused of Bugging Conference Room Planned to Fly to Saudi Arabia, Prosecutors Say - SecurityWeek
Abdulrahman Alfozan, tidligere ingeniør i OpenAI, er siktet for å ha gjemt et avlyttingsutstyr i dopapir bak TV-en i et av ledelsens konferanserom. Ifølge påtalemyndigheten var han i hyppig kontakt med et medlem av den saudiske kongefamilien, og han skal ha vært bare dager unna å reise til Saudi-Arabia da han ble arrestert. Dagen etter arrestasjonen reiste kona og sønnen ut av landet på en enveisbillett betalt av en saudisk militær tjenestemann. Vi visste at noe var muffens da konsulatet var villig til å stille hele kausjonen, bare fordi. Dommeren kalte det en blankosjekk og nektet ham å bli løslatt mot kausjon. OpenAI sier at de ikke har funnet tegn til at modellvekter, kildekode eller kundedata er på avveie. La oss vente på del to i spenning.
AI
An AI that still works when the internet doesn't - Survival LLM
For ikke lenge siden fikk jeg en brosjyre fra DSB om egenberedskap i hjemmet. Her har noen laget Survival LLM, en AI-assistent som kjører lokalt på din egen maskin og fungerer når internett er nede. Du kan ikke søke etter informasjon på nett, men du kan spørre en lokal modell som søker i et nedlastet bibliotek med rundt 930 000 Wikipedia-artikler, medisinske oppslagsverk, FEMA-veiledning og militære overlevelsesmanualer. Jeg vet ikke om det er en god idé eller ikke, men det kan være nyttig om svarene holder mål.
Gemini 4 Carbon: our next frontier model - Google
Alt går fremover, inkludert modellene fra Google. Gemini 4 Carbon kommer bare 2 uker etter Gemini 4 Argon, og Google kaller den sin sterkeste modell så langt, med vekt på cybersikkerhet og lange oppgaver. Foreløpig er det bare et utvalg cyberforsvarere som får tilgang, og en bredere lansering har ingen dato. Gemini (3) er ikke min favoritt. Den har en tendens til å bli sittende fast i feil svar uten å komme seg ut av det. Google hevder at Carbon jobber seg gjennom blindveier og har halvparten så mange påstander uten belegg som Argon.
Bredere perspektiv
Manifestos, Fear, and ‘Loser Thinking’: Inside Proton’s AI Reckoning - 404 Media
Proton har lenge vært en anbefalt tjeneste i cybersikkerhetsmiljøet, men gjennom årene har enkelte saker sådd tvil om påliteligheten til ledelsen. Den siste saken viser at Proton ikke er på riktig spor. 404 Media har snakket med 9 nåværende og tidligere ansatte, som beskriver en kultur preget av frykt. Da en ansatt ba om noen dager med pentesting av ny kode før lansering, kalte CEO Andy Yen det «bullshit and loser thinking». Proton har installert programvare som måler hvor mye AI-generert kode de ansatte produserer, de ansatte skal intervjues på nytt om hvordan de bruker AI. Ansatte sier de holder sikkerhetsbekymringer for seg selv fordi de er redde for å bli hengt ut. For et selskap som selger sikkerhet og personvern er det et dårlig tegn. Jeg kommer ikke til å fornye abonnementet mitt, det er klart.